Cyber-Resilienz wird zur Aufgabe für Maschinenhersteller
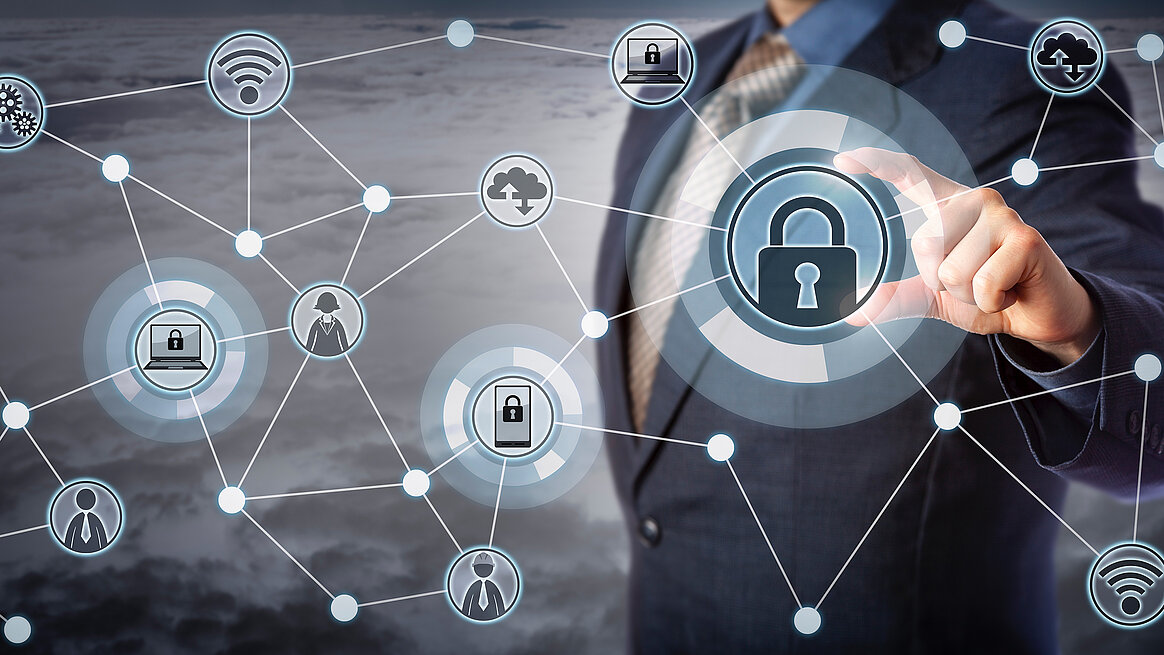
Vernetzte Bearbeitungszentren, digitale Services und Remote-Zugriffe gehören in der Produktion längst zum Alltag. Damit erweitert sich für Maschinenherstellerauch der Blick auf Prozesssicherheit: Präzision und Verfügbarkeit hängen heute nicht mehr nur von Mechanik, Steuerung und Organisation ab, sondern zunehmend auch davon, wie zuverlässig digitale Systeme und Schnittstellen abgesichert sind.
Für uns bei HERMLE ist Cyber-Resilienz deshalb kein isoliertes IT‑Thema.Sie betrifft die digitalen Komponenten der Werkzeugmaschine, ihre Software und Anbindungen sowie den Umgang mit möglichen Schwachstellen über den gesamten Produktlebenszyklus hinweg.Das gilt besonders dort, wo einzelne Maschinen Teil vernetzter Fertigungssysteme sind.
Hier erfahren Sie:
- WiesoCybersecurity zur Produktanforderung wird
- Worauf Maschinenbauer achten müssen
- Welche Bedeutung der CyberResilience Act hat
- Was wir bei HERMLE konkret für Produktsicherheit tun
Wie sich die Anforderungen an Maschinen zukünftig verändern und was das für Hersteller bedeutet, lesen Sie außerdem in unserem Beitrag „Werkzeugmaschinenhersteller unter der Lupe“.
Digitale Sicherheit wird Teil der Maschinenqualität
Wer komplexe Bauteile fertigt, erwartet von einem Bearbeitungszentrum vor allem eines: Es muss zuverlässig funktionieren. Mechanische Präzision, stabile Prozesse und eine hohe Verfügbarkeit bleiben deshalb selbstverständlich zentrale Qualitätsmerkmale.
Mit zunehmender Vernetzung kommt die digitale Integrität des Systems hinzu.
HERMLE bietet inden drei Kategorien Digital Production, Digital Operation und Digital Services verschiedene digitale Bausteine für den Produktionsalltag. Dazu gehören beispielsweise Maschinenüberwachung, Auftragsverwaltung sowie Fern- und präventive Wartung. Bei der HERMLE Fernwartung erfolgt die Verbindung gesichert.
Der Nutzen solcher Lösungen liegt auf der Hand: mehr Transparenz, schnellere Reaktionsmöglichkeiten und damit auch zusätzliche Effizienz– gerade in einer vernetzten Fertigung.Gleichzeitig steigt mit jeder digitalen Schnittstelle die Bedeutung einer systematisch gedachten Produktsicherheit.
Für unsere Kunden heißt das: Die Leistungsfähigkeit einer Maschine endet nicht bei Spindel, Achsen und Steuerung. Auch digitale Funktionen müssen über ihre Nutzungsdauer hinweg zuverlässig eingebunden und betreut werden.
Cyber-Resilienz beginnt in der Entwicklung
Für Werkzeugmaschinenhersteller reicht es deshalb nicht aus, erst auf eine bekannt gewordene Schwachstelle zu reagieren.
Cybersecurity muss bereits bei Entwicklungund Systemarchitektur berücksichtigt werden. Welche Komponenten kommunizieren miteinander? Welche Zugriffe sind erforderlich? Wie lassen sich mögliche Risiken bewerten? Und welche Prozesse greifen, wenn später eine Schwachstelle bekannt wird?
Genau diese Perspektive stärkt auch der europäische CyberResilience Act, kurz CRA. Er stellt verbindliche Cybersecurity-Anforderungen an Produkte mit digitalen Elementen, sofern diese in seinen Anwendungsbereich fallen.
Dazu gehören unter anderem die Bewertung von Cybersecurity-Risiken, Anforderungen an Entwicklung und Dokumentation sowie der strukturierte Umgang mit Schwachstellen.
Damit ist digitale Produktsicherheit eine Aufgabe des modernen Maschinenbaus, die schonmit der Konstruktionbeginnt und den gesamten Lebenszyklus begleitet.
Lange Maschinenlebenszyklen stellen besondere Anforderungen
Bei Bearbeitungszentren mit besonders langer Nutzungsdauergewinnt dieser Punkt zusätzlich an Bedeutung.
Denn die digitale Umgebung verändert sich währenddessen kontinuierlich. Softwarekomponenten werden weiterentwickelt, Kommunikationsstandards ändern sich und neue Schwachstellen können erst lange nach der Inbetriebnahme bekannt werden.
Eine sichere Konfiguration zum Zeitpunkt der Auslieferung allein reicht deshalb nicht.Entscheidend ist, dass auch nach der Auslieferung der Umgang mit Sicherheitsrisiken klar geregelt ist:Wie wird eine gemeldete Schwachstelle bewertet? Welche Produkte oder Softwarestände sind betroffen? Welche Maßnahmen sind erforderlich? Und wie werden Anwender informiert?
Der CyberResilience Act greift genau diese Lebenszyklus-Perspektive auf. Für betroffene Produkte müssen Schwachstellen während des vorgesehenen Supportzeitraums behandelt werden.
Für produzierende Unternehmenalso ein zunehmend relevantes Thema: Wie professionell geht ein Hersteller mit Produktsicherheit nach der Auslieferung um?
HERMLE setzt auf ein eigenes PSIRT
Bei HERMLE haben wir dafür klare Zuständigkeiten geschaffen.
Unser Product Security Incident Response Team, kurz PSIRT, koordiniert den strukturierten Umgang mit produktspezifischen Sicherheitsrisiken. Das betrifft unsere Bearbeitungszentren ebenso wie Lösungen für die Automatisierung und digitale Systeme.
Schwachstellen können direkt an das HERMLE PSIRT gemeldet werden. Alternativ ist eine Meldung über CERT@VDE möglich – per PGP-verschlüsselter E-Mail oder über das dort bereitgestellte Kontaktformular.
Darüber hinaus haben wir eine PSIRT &CoordinatedVulnerability Disclosure Policy, kurz CVD Policy, veröffentlicht. Sie legt konkret fest, wie wir nach Eingang einer Meldung vorgehen: von der technischen Bewertung über geeignete Maßnahmen wie Updates, Patches oder Workarounds bis zur Information betroffener Stellen.Gerade für unsere Kunden ist diese Transparenz wichtig. Denn wenn eine potenzielle Schwachstelle ein eingesetztes System betrifft, muss schnell erkennbar sein, wie sie eingeordnet wird und welche Informationen dazu vorliegen.
Der CyberResilience Act macht Prozesse verbindlicher
Zusätzliche Relevanz erhält das Thema durch die regulatorischen Fristen.
Der CyberResilience Act ist seit Dezember 2024 in Kraft. Seine wesentlichen Anforderungen gelten ab 11. Dezember 2027. Bestimmte Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle bei betroffenen Produkten mit digitalen Elementen greifen bereits ab 11. September 2026.
Für Maschinenhersteller bedeutet das: Verantwortlichkeiten und Meldeprozesse müssen stehen, bevor ein konkreter Sicherheitsfall eintritt.
Mit unserem PSIRT, definierten Meldewegen und der Zusammenarbeit mit CERT@VDE haben wir bei HERMLE dafür entsprechende Strukturen aufgebaut.
Fazit: Die digitale Dimension von Maschinenqualität gewinnt an Relevanz
Präzision, Flexibilität, Zuverlässigkeit und Verfügbarkeit bleiben die entscheidenden Maßstäbe für ein Bearbeitungszentrum. Mit zunehmender Vernetzung erweitert sich jedoch der Rahmen, in dem diese Qualitätsmerkmale abgesichert werden müssen.
Das gilt über viele Branchen der Industrie hinweg – von der Automobilindustrie bis zur Medizintechnik: Cyber-Resilienz ist und bleibt fester Bestandteil modernerMaschinenkonzepte.
Für uns bei HERMLE bedeutet das: digitale Risiken strukturiert betrachten, klare Verantwortlichkeiten schaffen und Produktsicherheit über den Lebenszyklus einer Maschine hinweg begleiten.
Weitere Artikel

Die CNC-Technik: Ein großer Fortschritt seit den 60ern
Die CNC-Technik hat die Produktion mit Werkzeugmaschinen entschieden geprägt: Schnellere und präzisere Bearbeitung stehen jetzt an der Tagesordnung.
Spindel-Maschinenbau und Werkzeugherstellung
Im Spindel-Maschinenbau sind Merkmale wie eine kompakte Bauformen, geringe Geräuschemission, einfache Wartung und hohe Zuverlässigkeit gefragt.
Die CNC-Steuerungsarten – eine Unterscheidung
Je nach Anwendungsgebiet müssen wir zwischen den verschiedenen CNC-Steuerungsarten auswählen. Die Optionen: Punkt-, Strecken- und Bahnsteuerung.